Arnaques aux codes QR : comment reconnaître une fraude avant de payer
Annonces
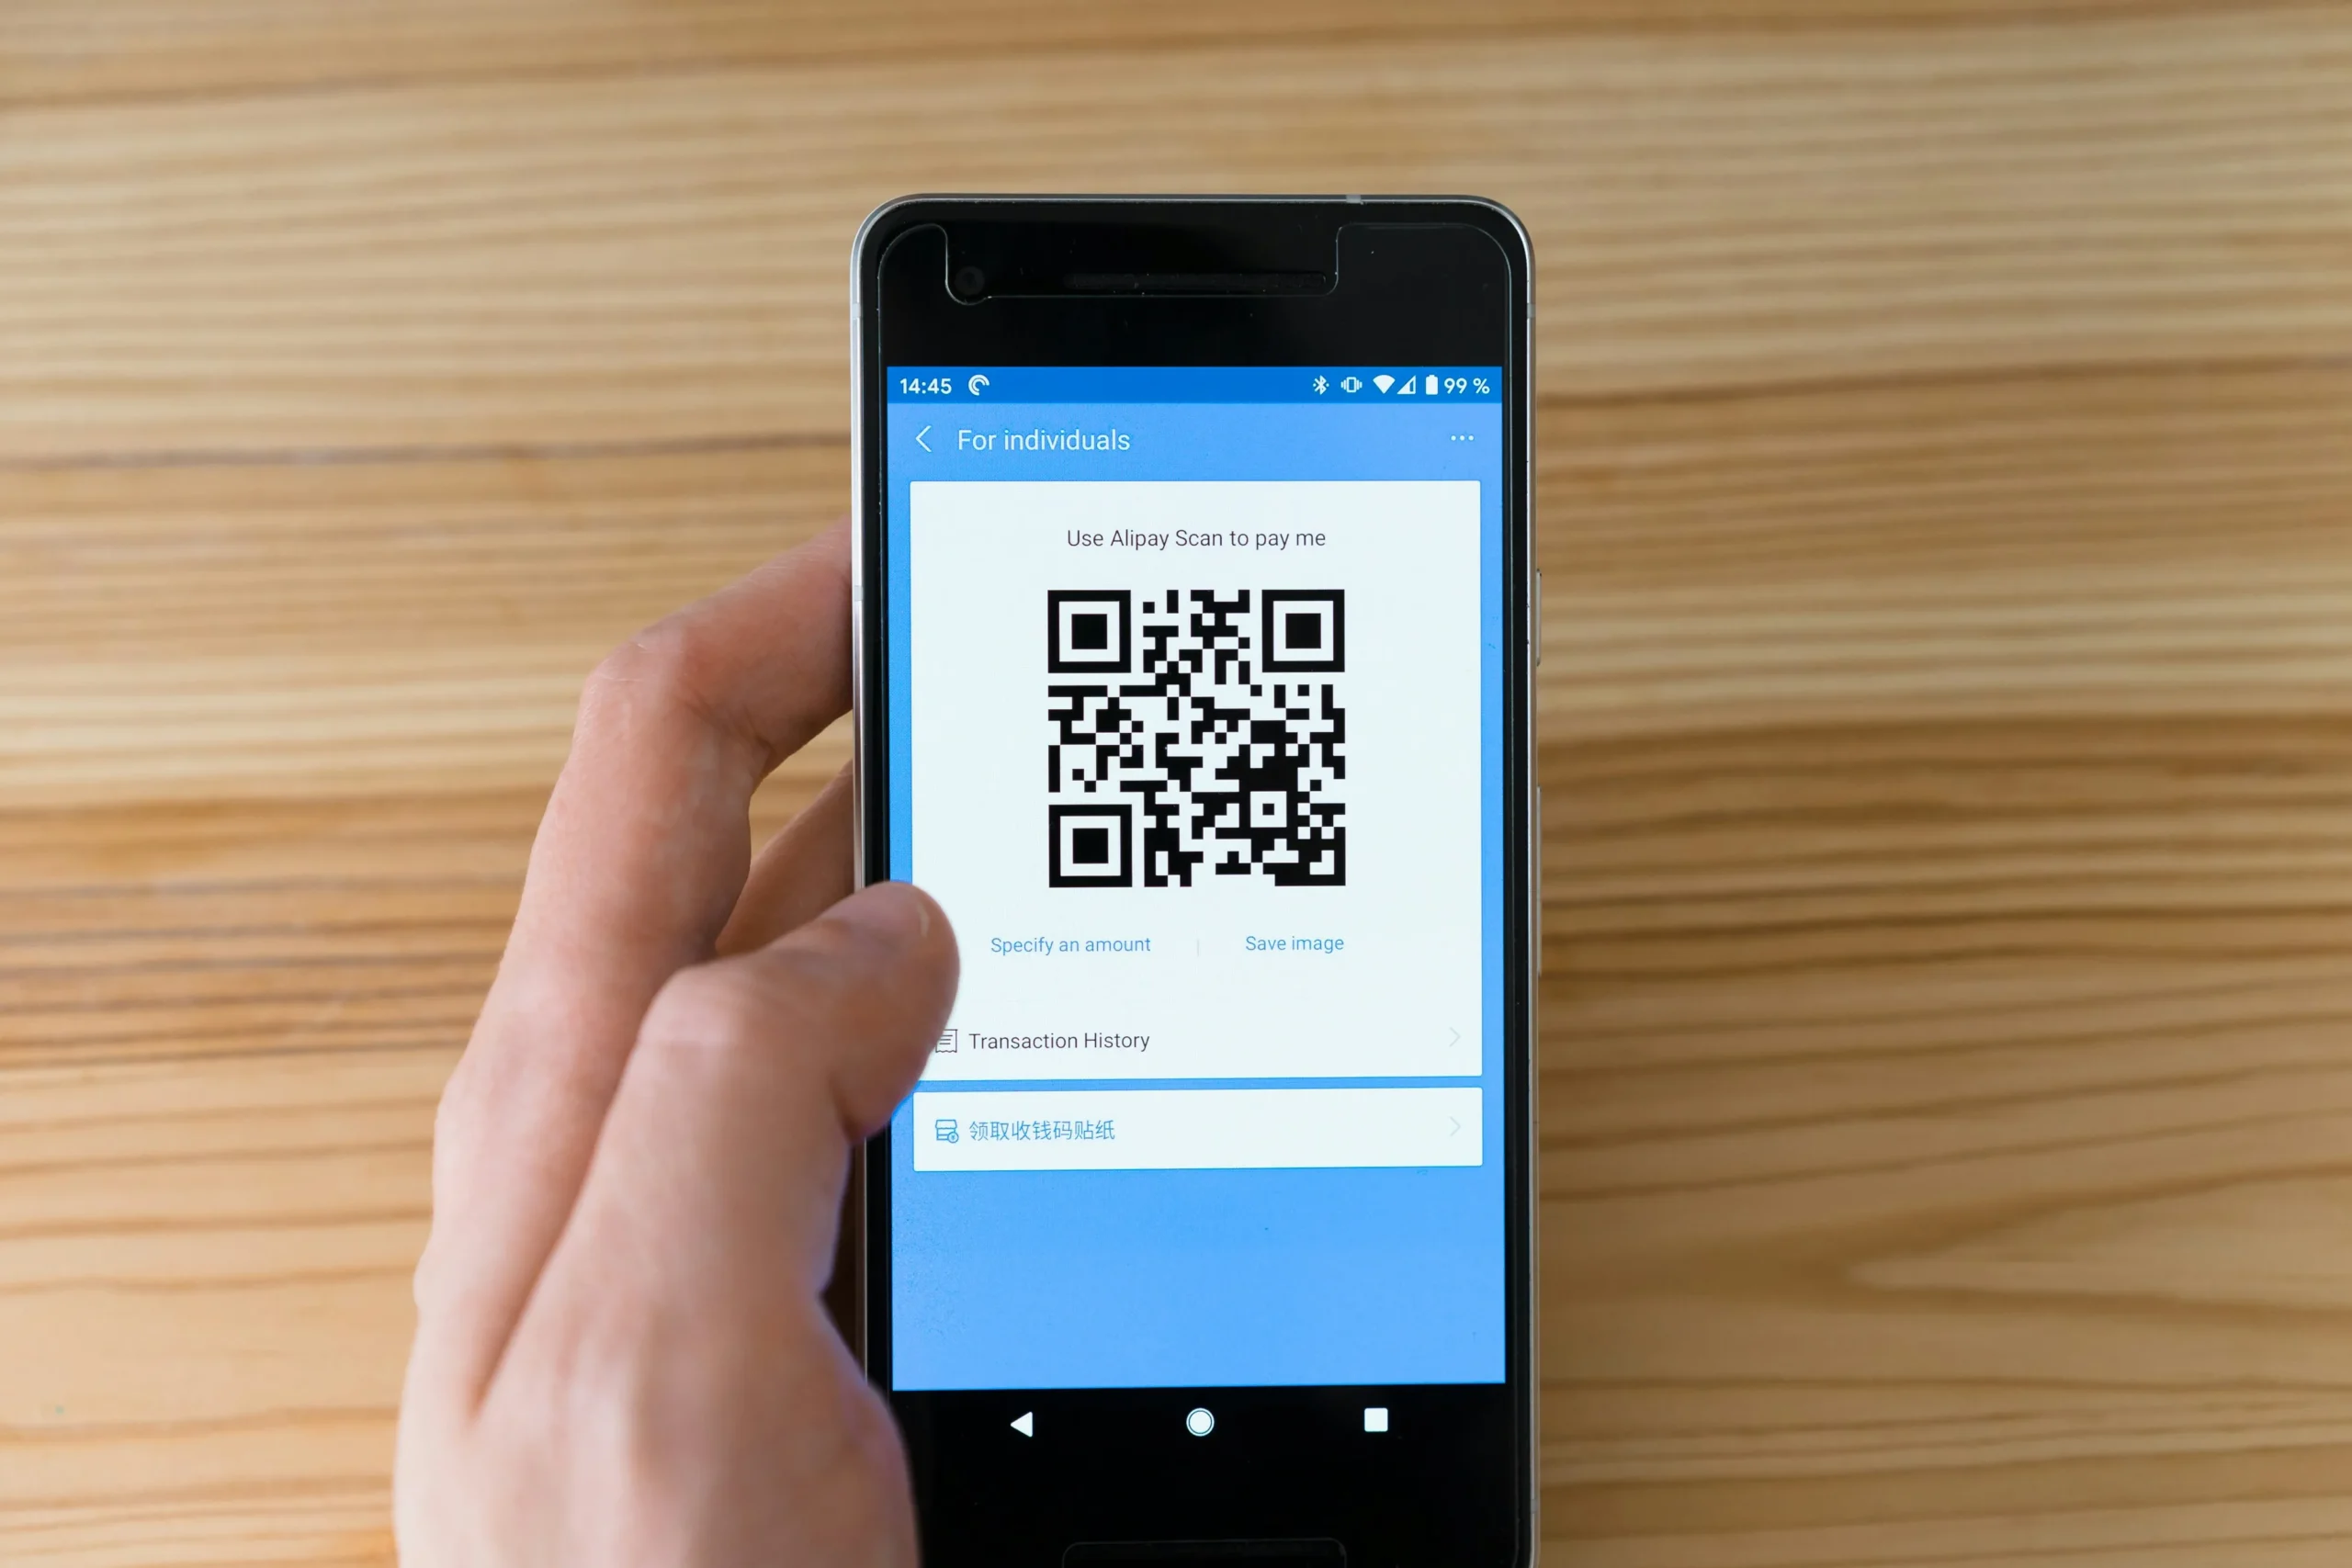
Le Arnaques aux codes QR Elles constituent une menace croissante dans l'environnement numérique moderne, affectant quotidiennement les utilisateurs qui effectuent des paiements rapides dans les restaurants, les parkings et les magasins physiques.
Techniquement connu sous le nom de quishingCe type de fraude exploite la confiance implicite des consommateurs en scannant des modules de réponse rapide manipulés physiquement ou des modules distribués par le biais de courriels malveillants.
Comprendre les mécanismes de ces escroqueries est essentiel pour protéger ses biens personnels et garantir la sécurité des transactions financières dans tout établissement commercial ou plateforme numérique.
Que sont les arnaques par code QR et comment fonctionnent-elles ?
La fraude par injection matricielle consiste à modifier l'URL de destination pour diriger la victime vers de faux sites web créés par des cybercriminels.
Annonces
Contrairement aux logiciels malveillants traditionnels, ces images bidimensionnelles ne contiennent pas de code exécutable direct, mais servent plutôt de pont visuel vers des portails d'hameçonnage (hameçonnage).
Les assaillants placent des autocollants imprimés sur les panneaux de paiement officiels dans les lieux publics, parvenant ainsi à s'emparer des identifiants bancaires et des données de cartes sans éveiller immédiatement les soupçons.
Lorsque la personne scanne l'image modifiée, le navigateur de l'appareil ouvre une interface identique à celle du fournisseur légitime, demandant des clés d'accès ou des paiements immédiats.
Pourquoi le quishing représente-t-il un danger croissant en 2026 ?
La généralisation des paiements sans contact a réduit la prudence des consommateurs lorsqu'ils interagissent avec des lecteurs optiques dans les environnements physiques du quotidien.
Selon le Commission fédérale du commerce des États-Unis (FTC)Les criminels profitent de l'incapacité humaine à lire le contenu crypté d'une image pour dissimuler des liens frauduleux sophistiqués.
De plus, l'utilisation accrue des raccourcisseurs d'URL et des redirections dynamiques rend difficile pour les outils de sécurité classiques d'identifier la destination finale du trafic avant l'interaction.
Cette combinaison de confiance sociale et d'opacité technique fait de cette méthode un vecteur d'attaque très efficace pour voler des informations financières sensibles.
Méthodes de manipulation et vecteurs d'attaque courants
| Type de fraude | Mécanisme d'attaque | Environnement habituel | Niveau de risque |
| Superposition physique | Autocollants en vinyle apposés sur les panneaux de paiement authentiques. | Parkings, horodateurs et tables de restaurant. | Haut |
| Quishing par e-mail | Modules intégrés aux messages pour contourner les filtres anti-spam traditionnels. | Courriels d'entreprise et notifications de livraisons en attente. | Très élevé |
| Fausses amendes | Des notifications imprimées sur les pare-brise contiennent des liens vers des plateformes frauduleuses. | Voies publiques et zones de stationnement réglementées. | Moyen-élevé |
| Wi-Fi malveillant | Accès aux réseaux publics nécessitant une numérisation pour se connecter. | Aéroports, cafés et centres commerciaux. | Haut |
Comment reconnaître les arnaques aux codes QR avant d'effectuer un paiement ?
L'identification d'une image manipulée nécessite un examen visuel rigoureux du support physique avant d'utiliser l'appareil photo du smartphone dans un établissement commercial.
En savoir plus: Comment la manière de payer a changé depuis l'introduction du QR code

Recherchez les bords bombés, les textures irrégulières ou toute trace indiquant qu'un autocollant a été apposé directement sur l'enseigne imprimée d'origine du commerce local.
Le Arnaques aux codes QR Ils utilisent souvent des noms de domaine étranges, des fautes d'orthographe subtiles ou des extensions inhabituelles pour se faire passer pour des entités financières officielles.
Lors de l'activation du scanner, l'aperçu du navigateur doit toujours afficher l'adresse web complète, permettant ainsi de vérifier la présence du protocole sécurisé HTTPS légitime.
Si le site web demandé vous demande d'installer des applications supplémentaires ou d'accorder des autorisations d'administration à votre appareil, interrompez immédiatement l'opération sans saisir de données personnelles.
Quelles mesures de sécurité préventives devez-vous prendre sur votre appareil ?
La désactivation de l'ouverture automatique des liens dans les paramètres de l'appareil photo empêche le navigateur de charger des sites web sans validation préalable de l'utilisateur.
Utilisez des applications d'analyse développées par des entreprises de cybersécurité reconnues, qui analysent la réputation de l'URL de destination en temps réel avant de l'ouvrir.
En savoir plus: Paiements QR : comment ils fonctionnent et quelles sont les options les plus utilisées en 2024
Maintenez à jour le système d'exploitation et les navigateurs Web de votre téléphone portable grâce aux derniers correctifs de sécurité distribués par les fabricants de logiciels.
Mettez en œuvre l'authentification à deux facteurs pour tous les services financiers, en veillant à ce que l'accès nécessite une vérification supplémentaire en cas de tentative d'intrusion.
Évitez de saisir vos coordonnées bancaires ou d'effectuer des virements électroniques lorsque vous êtes connecté à des réseaux Internet sans fil publics ou sans mot de passe d'accès.
Quelles sont les différences entre une transaction légitime et une fraude ?
Les plateformes de paiement officielles affichent clairement à l'écran la dénomination commerciale enregistrée de l'entreprise et la confirmation du montant exact à débiter.
À l'inverse, les sites web malveillants demandent souvent la saisie à nouveau de numéros de carte complets, de codes PIN de sécurité ou de clés secrètes qui ne sont en réalité jamais nécessaires.
En savoir plus: Certificat ANSES CUIL : quand en avez-vous besoin pour les procédures
Consultez les recommandations directes de Bureau de la sécurité en médecine interne (INCIBE) pour en savoir plus sur les protocoles officiels de réponse rapide aux incidents de cybersécurité impliquant des citoyens.
En cas de doute sur l'authenticité d'une enseigne, demandez au personnel de l'établissement un autre moyen de paiement ou le terminal bancaire physique.
NE JAMAIS finaliser une transaction si la passerelle de paiement présente des problèmes graphiques, des textes mal traduits ou redirige les communications vers des discussions privées non officielles.
Foire aux questions (FAQ)
Puis-je infecter mon téléphone simplement en scannant un code, sans payer ?
L'infection directe par simple balayage optique est rare, mais l'adresse web de destination peut télécharger des fichiers malveillants si le navigateur est obsolète.
Que dois-je faire si j'ai déjà saisi mes informations sur un site web frauduleux ?
Contactez immédiatement votre banque pour bloquer les cartes compromises et modifiez vos mots de passe d'accès à vos comptes depuis un appareil sécurisé.
Les applications bancaires natives sont-elles plus sûres pour la numérisation ?
Oui, l'utilisation du lecteur intégré à l'application de votre banque garantit que les informations sont traitées exclusivement dans un environnement transactionnel sécurisé et vérifié.
Est-il sûr d'utiliser ces systèmes dans les restaurants pour consulter le menu numérique ?
Il n'y a généralement pas de risque si la lettre s'ouvre directement, mais soyez prudent si le site web vous demande de télécharger un fichier exécutable ou de saisir des données personnelles pour la consulter.
L’éducation numérique et la vérification constante représentent les outils les plus efficaces pour neutraliser les risques associés à Arnaques aux codes QR Aujourd'hui, adopter des habitudes de navigation prudentes protège l'intégrité de vos actifs financiers sans sacrifier la commodité des technologies de paiement modernes.
